// studi kasus
Mengungkap attacker SSH
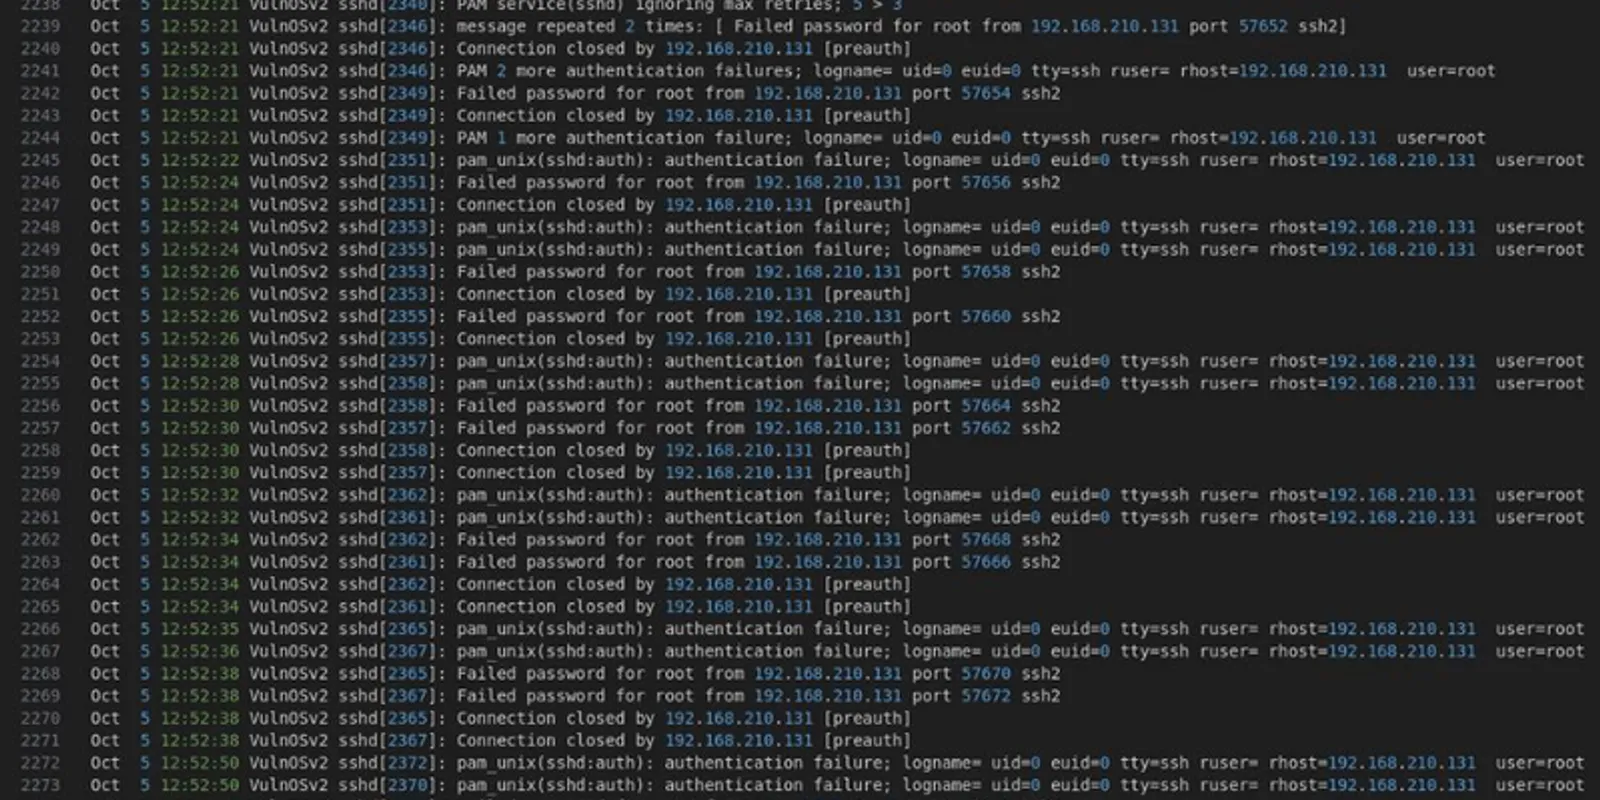
Membaca auth.log dan registry untuk melacak serangan brute force SSH ke server Linux.
Konteks
Studi kasus forensik digital dari portofolio lama saya.
Yang saya kerjakan
- Menganalisis
auth.logserver Linux (VulnOSv2) dan menemukan percobaan login root beruntun dari satu IP, ciri brute force SSH. - Memeriksa registry Windows dengan AccessData Registry Viewer untuk konteks sistem, seperti zona waktu dan perangkat USB.