// studi kasus
Analisis anomali jaringan
Membaca capture paket di Wireshark untuk menemukan lalu lintas mencurigakan, seperti login Telnet tanpa enkripsi.
Konteks
Proyek networking dari portofolio lama saya.
Yang saya kerjakan
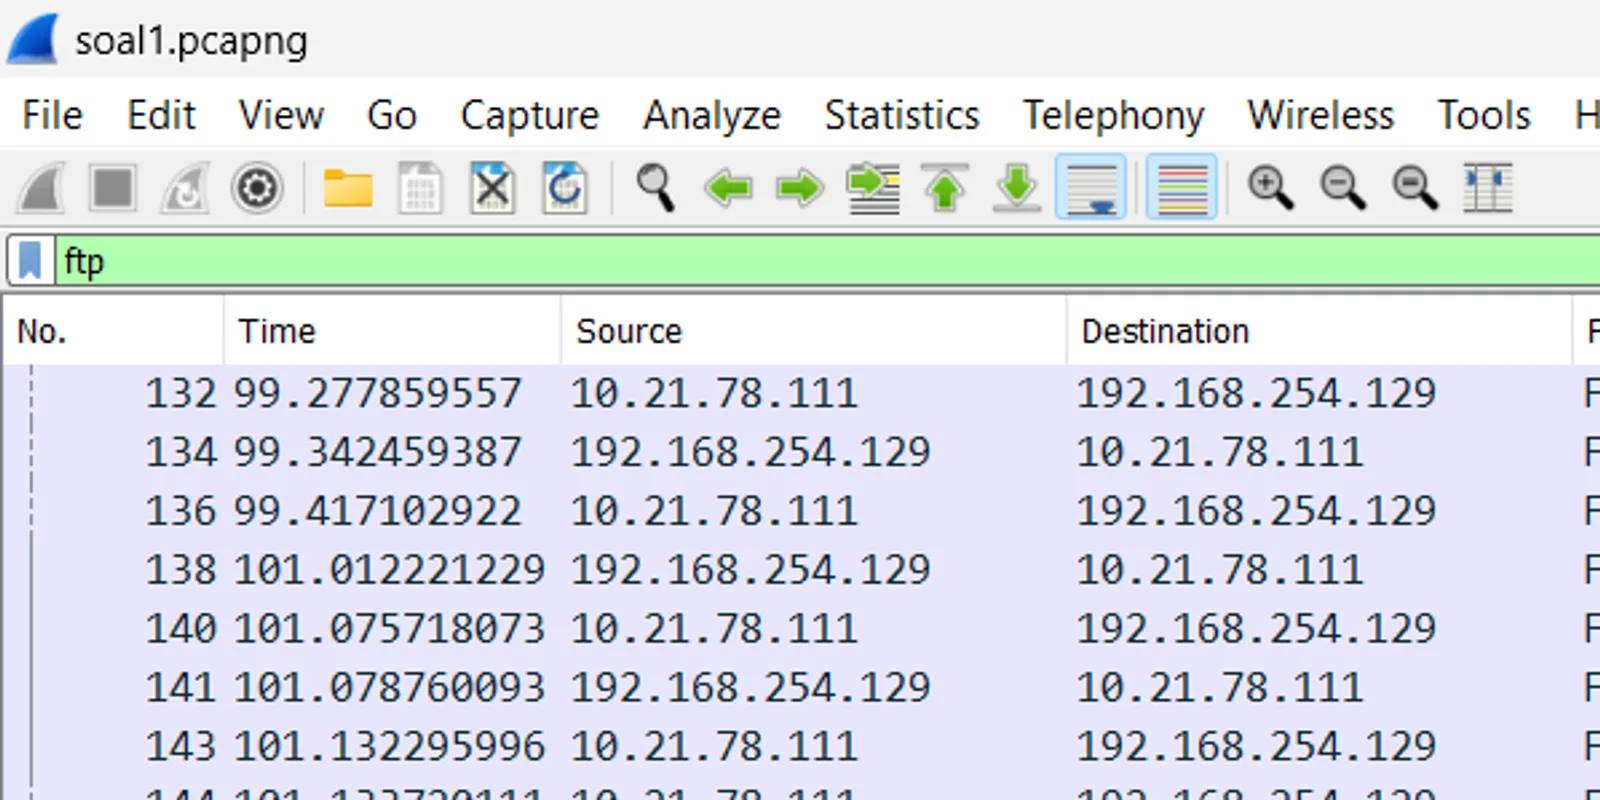
- Memfilter lalu lintas di Wireshark, misalnya
ftpatautcp.stream eq 2, untuk mengikuti satu sesi koneksi. - Menemukan kredensial yang terkirim tanpa enkripsi lewat Telnet dan menelusuri paket SYN/ACK/FIN yang tidak wajar.
- Menyimpulkan temuan per soal dari file
.pcapng.